IT之家 9 月 26 日消息,奥地利格拉茨工业大学研究人员发现,在安卓、Linux、macOS、Windows(按字母排序)等几乎所有主流系统中,其自带的文件变更通知子系统存在被滥用风险,攻击者可借此构建用户画像。
该研究由博士生 Sudheendra Raghav Neela 和教授 Daniel Gruss 领衔,相关论文计划于今年 11 月在荷兰海牙举行的 ACM CCS 2026 会议上发表。
对于普通用户而言,该攻击方式在实际落地存在较多限制,需要在用户设备上运行恶意软件,且需要获得本地访问能力,研究也指出目前没有证据表明已经有黑客利用该漏洞发起攻击。
工作原理上,研究人员指出在现有主流系统均配备文件变更通知子系统,在创建、修改或删除文件后,支持应用程序订阅相关通知。IT之家援引博文介绍,文本编辑器、杀毒软件和文件同步客户端等工具都依赖这一机制:
在 Linux 上,该子系统称为 inotify(自 2005 年起引入)
在 Android 上称为 FileObserver(2008 年)
在 Windows 上称为 ReadDirectoryChangesW(2000 年)
在 macOS 上称为 FSEvents(2007 年)
研究人员表示某些应用即使看不到文件内容,也可能通过文件名和文件变化时间,推测你的操作、浏览行为和通信活动。研究显示通过这种“行为侧写”方式,攻击者能监测用户何时敲击了键盘、何时接收 / 删除了文件,以及网站访问及应用活动。
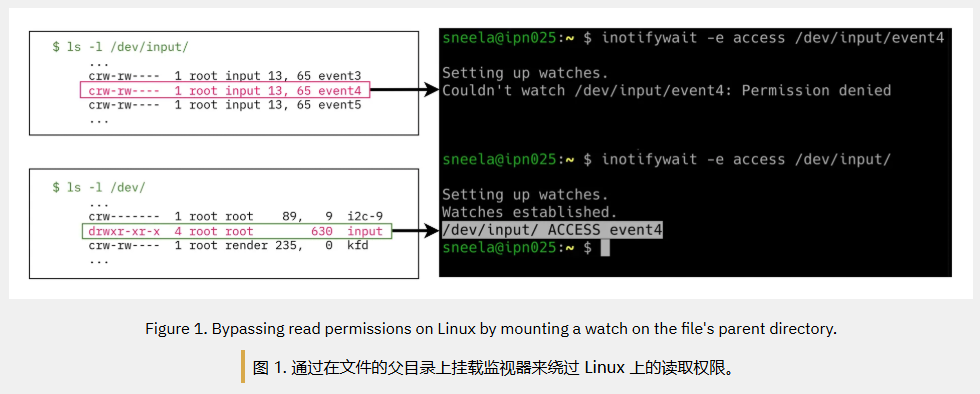
在 Linux 上,通过监听可读的 /dev/ input 目录,即可精确捕捉每次按键的时刻。在七名测试用户中,该攻击的按键检测准确率介于 93.1% 至 100% 之间。Linux 内核针对 CVE-2025-68788 进行了部分加固,防止 inotify 对特殊文件生成某些访问和修改事件。
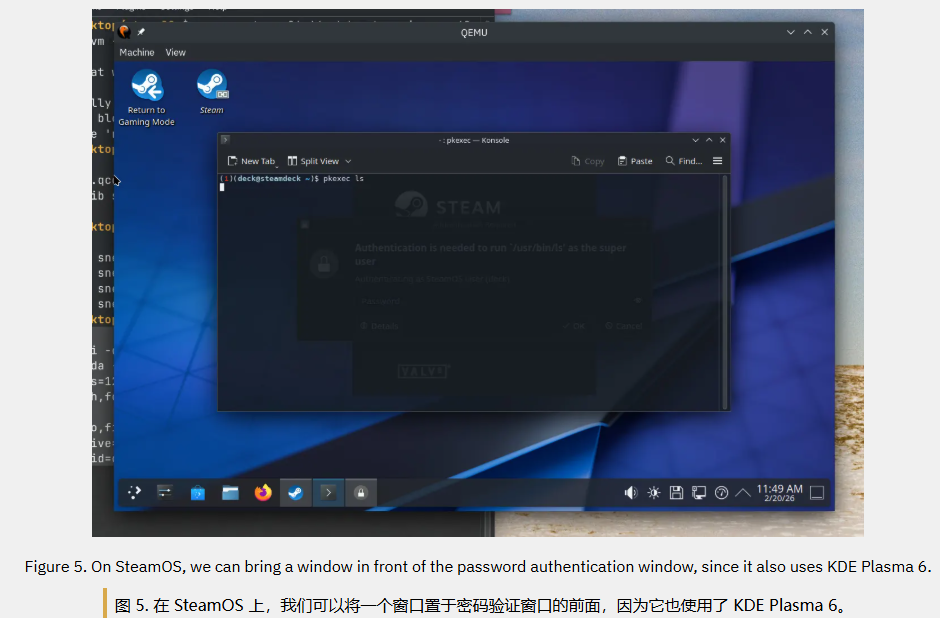
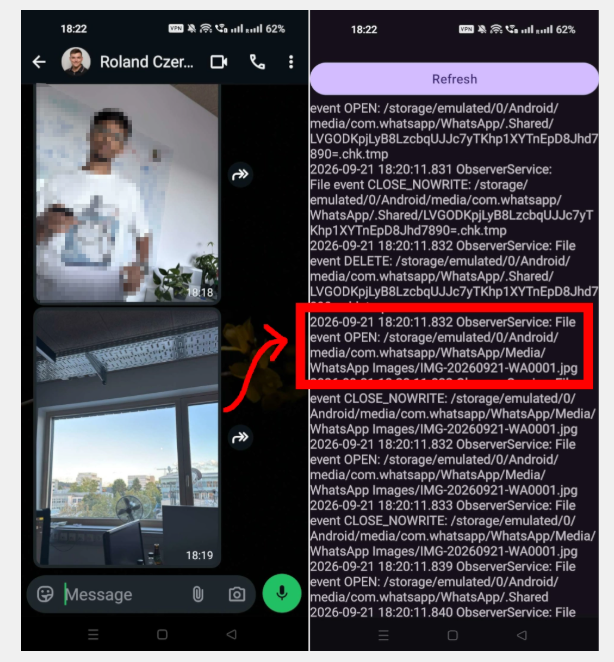
在 Windows 上,只需在 C:\ 盘根目录放置一个监听器,操作系统便会上报机器上每个文件变更的完整路径。在安卓系统上,在谷歌 Pixel 和三星 Galaxy 手机上测试,一个无需申请任何权限的应用可以监测 WhatsApp 的媒体事件,从而掌握照片、视频和文件的发送或接收时机。


玩家评论 (24)
加入讨论
玩家B
非常棒的文章!PG模拟器提供的核心要素解析非常清晰。我一直在纠结何时应该遵循规则,何时应该打破规则,而您关于有意识地打破规则的观点非常有启发性。
玩家C
作为一名新手玩家,这正是我需要的!最后的实战演练部分太棒了。我这个周末就要尝试一下。您对专注于游戏策略的书籍有什么推荐吗?
PG模拟器团队
你好Alexandra!很高兴您觉得有帮助。关于专注于游戏策略的书籍,我强烈推荐《玩家手册》和《游戏之道》。这两本书都非常适合理解游戏叙事和深度玩法。
玩家D
关于节奏控制的部分非常到位。我注意到我最成功的游戏往往能有效地利用节奏控制。这是一个简单但非常强大的概念。整篇文章的例子都很棒!
发表评论